Cyberangriffe aus Russland: EU verhängt neue Sanktionen

Die EU reagiert auf russische Cyberangriffe mit neuen Sanktionen gegen verantwortliche Personen und Organisationen.

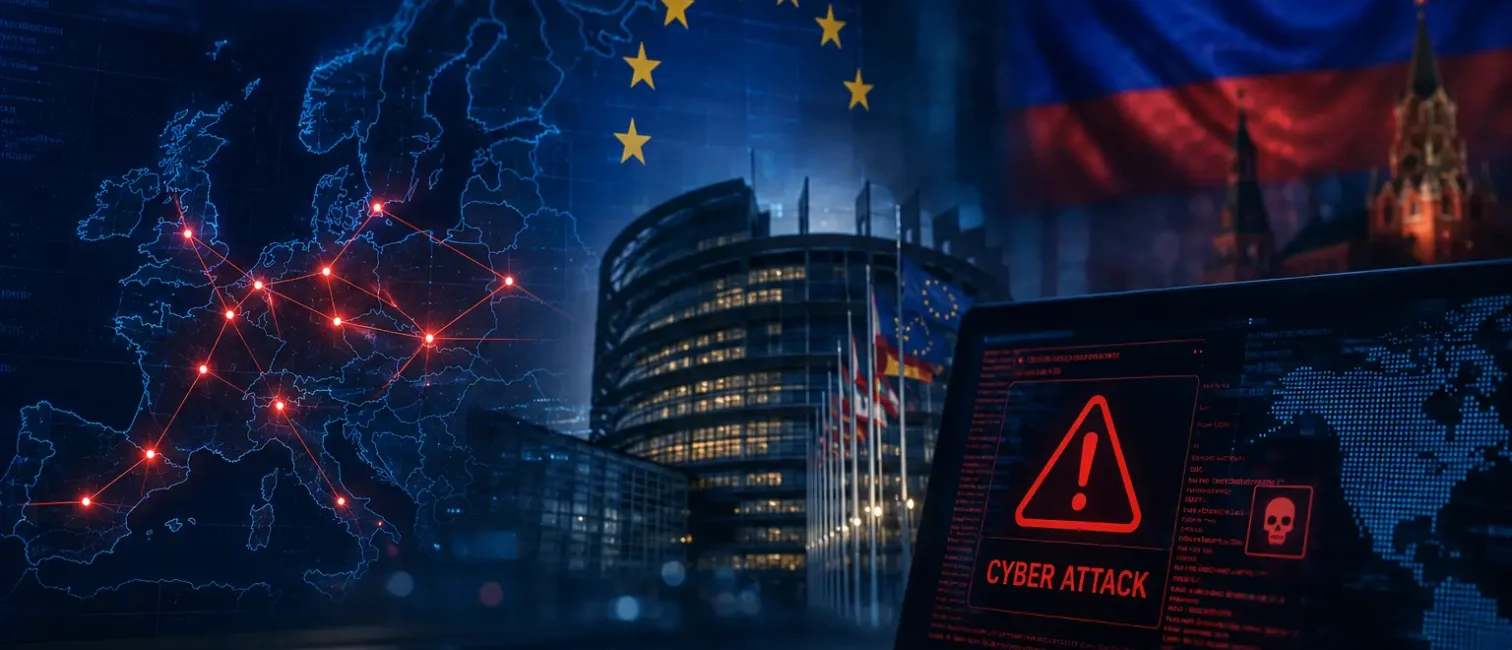
Laptop mit digitaler Europakarte und markierten Cyberangriffen vor Bundestag, EU-Flagge und russischer Symbolik.

Die Europäische Union hat Sanktionen gegen neun Personen und vier Organisationen aus dem russischen Cyberumfeld verhängt. Deutschland bestellte parallel den russischen Botschafter ein. Im Mittelpunkt stehen Vorwürfe zu Cyberangriffen auf Behörden, kritische Infrastruktur und europäische Partner.

EU nimmt ein vernetztes Cyberökosystem ins Visier

Die Sanktionen richten sich nicht nur gegen mutmaßliche Angehörige russischer Nachrichtendienste. Betroffen sind auch Cyberkriminelle, Hacktivistengruppen und Unternehmen, denen die EU vorwirft, technische Infrastruktur für Angriffe bereitzustellen.

Nach Angaben des EU-Rats sollen die gelisteten Akteure an Spionage, Sabotage und weiteren Cyberoperationen gegen EU-Staaten und internationale Partner beteiligt gewesen sein. Die Maßnahmen umfassen das Einfrieren von Vermögenswerten, Einreiseverbote und das Verbot, den Betroffenen Gelder oder wirtschaftliche Ressourcen zur Verfügung zu stellen.

Behörden und kritische Infrastruktur als Ziele

Die EU spricht von langjährigen Aktivitäten gegen staatliche Einrichtungen, Energieversorgung, Wasserwirtschaft, Finanzsektor und weitere kritische Dienste.

Auch deutsche Einrichtungen sollen ins Visier geraten sein. Konkrete Angaben zu betroffenen Behörden, möglichen Datenabflüssen oder entstandenen Schäden wurden jedoch nicht veröffentlicht. Ebenso bleiben die technischen und geheimdienstlichen Grundlagen der Attribution nur teilweise öffentlich.

Die russische Seite weist die Vorwürfe zurück. Die politische Zuordnung bleibt damit umstritten, während die EU ihre Sanktionen auf gemeinsame Erkenntnisse der Mitgliedstaaten stützt.

Deutschland erhöht den diplomatischen Druck

Die Einbestellung des russischen Botschafters ist eine diplomatische Reaktion Deutschlands. Die Sanktionen wurden dagegen auf europäischer Ebene beschlossen.

Beide Maßnahmen zeigen, dass Cyberangriffe zunehmend nicht mehr nur als technisches Sicherheitsproblem betrachtet werden. Sie sind Teil geopolitischer Konflikte und werden mit außenpolitischen, wirtschaftlichen und rechtlichen Instrumenten beantwortet.

Was Unternehmen daraus ableiten sollten

Für IT-Entscheider ist vor allem das arbeitsteilige Vorgehen unterschiedlicher Akteure relevant. Staatlich gesteuerte Gruppen können auf Cyberkriminelle, Malware-Entwickler, Hosting-Anbieter oder ideologisch motivierte Gruppen zurückgreifen.

Unternehmen sollten deshalb nicht nur bekannte APT-Gruppen beobachten, sondern auch ihre Abhängigkeiten von externen Dienstleistern prüfen. Dazu gehören Hosting-Anbieter, Cloud-Plattformen, Domain-Dienste, Remote-Zugänge und Lieferanten mit privilegiertem Zugriff.

Zu den zentralen Schutzmaßnahmen zählen weiterhin:

  • Segmentierung kritischer Netze
  • Absicherung privilegierter Konten
  • belastbare und getestete Backups
  • zentrale Protokollierung
  • kontinuierliches Monitoring
  • regelmäßig erprobte Incident-Response-Pläne

Neue Risiken für Compliance und Einkauf

Die Sanktionen betreffen nicht nur IT-Sicherheitsabteilungen. Auch Einkauf, Rechtsabteilung und Compliance müssen prüfen, ob direkte oder indirekte Geschäftsbeziehungen zu gelisteten Personen und Organisationen bestehen.

Das gilt insbesondere für Hosting-Dienste, Zahlungswege, Kryptowährungen und externe IT-Services. Unternehmen sollten daher sicherstellen, dass ihre Sanktions- und Lieferantenprüfungen auch digitale Infrastrukturen und technische Dienstleister erfassen.

Fazit

Die EU reagiert nicht nur auf einzelne Cyberangriffe, sondern auf ein mutmaßlich vernetztes Ökosystem aus Nachrichtendiensten, Cyberkriminellen und Infrastrukturanbietern.

Für Unternehmen steigt damit der Druck, geopolitische Risiken, technische Abhängigkeiten und Compliance gemeinsam zu bewerten. Die zentrale Botschaft für IT-Entscheider lautet: Cyberresilienz ist längst nicht mehr nur eine technische, sondern auch eine strategische und regulatorische Aufgabe.

Weiterführende Artikel

News
02 Okt. 2026 3 Min. Lesezeit

Smart Country Convention 2026: KI trifft Verwaltung

Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 3 Min. Lesezeit

Windows 11 26H2: Rollout startet mit kleinem Update

Windows 11 26H2 startet: So funktioniert das kleine Update und diese Supportfristen gelten jetzt für Unternehmen.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 4 Min. Lesezeit

KI-Modellwechsel: Studie untersucht verspätete Migrationen

Viele erfasste Apps migrierten erst nach Abschaltung. Was die Studie zeigt und IT-Teams prüfen sollten.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 2 Min. Lesezeit

Star Blizzard: Gefälschte Einladungen verbreiten Malware

Microsoft erklärt RedFlick und nennt Schutzmaßnahmen für IT-Teams.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 3 Min. Lesezeit

Nvidia will KI-Agenten bei Grenzüberschreitungen stoppen

So arbeiten OpenShell und Sentry und das müssen Firmen prüfen.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 5 Min. Lesezeit

Microsoft-Supportende: Office 2021 und Windows 11 24H2

Microsoft-Supportende im Oktober: das sollten Unternehmen jetzt prüfen.

IT-Dock Redaktion Jetzt lesen →
News
30 Sep. 2026 4 Min. Lesezeit

Microsoft Copilot: Neue Agenten kosten nach Verbrauch

Microsoft Copilot bekommt Home, Code und Autopilot. Die Funktionen starten schrittweise, Agenten kosten nach Verbrauch.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 2 Min. Lesezeit

GPT-6.1 Astra: OpenAI stoppt Veröffentlichung

GPT-6.1 Astra kommt vorerst nicht: OpenAI stoppt die Veröffentlichung nach Tests zu Berechtigungen und Transparenz.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 4 Min. Lesezeit

One UI 9: Diese Galaxy-Geräte haben das Update schon

Für ältere Modelle fehlen Termine. Was Samsung bestätigt und IT-Teams prüfen.

IT-Dock Redaktion Jetzt lesen →
News
28 Sep. 2026 4 Min. Lesezeit

Citrix NetScaler: Zwei kritische Lücken werden ausgenutzt

Betroffene Versionen, Updates und Hinweise zur Prüfung auf Kompromittierung.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top



