

EU AI Act greift: Neue Pflichten für Chatbots und KI-Inhalte

Der EU AI Act bringt neue Transparenzpflichten für Chatbots und KI-Inhalte. Was Unternehmen jetzt beachten müssen.

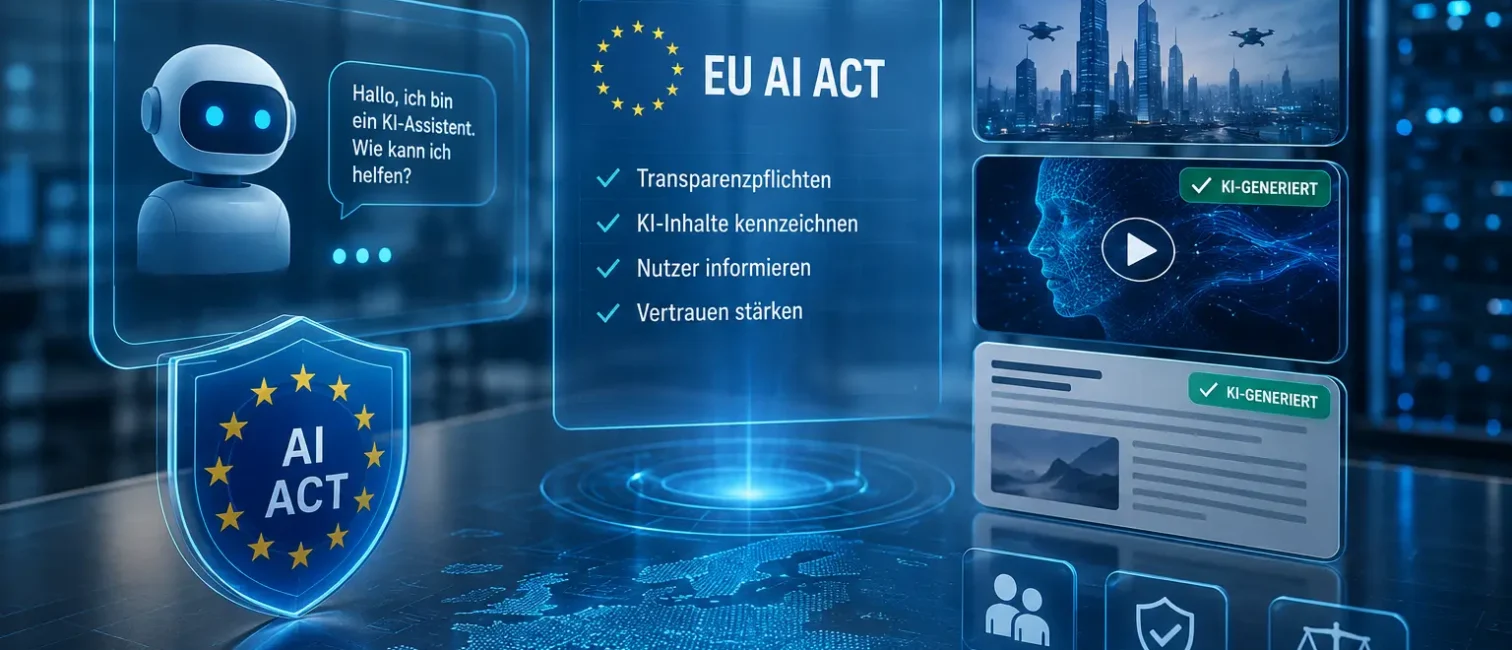
Futuristische Darstellung eines KI-Chatbots mit EU-Symbolik, Transparenzhinweisen und Compliance-Elementen zum EU AI Act.

Seit dem 2. August 2026 gelten in der Europäischen Union neue Transparenzpflichten für interaktive und generative KI-Systeme. Unternehmen müssen nun genauer unterscheiden, ob sie KI-Systeme anbieten, lediglich einsetzen oder mit ihnen Inhalte veröffentlichen. Denn nicht jedes KI-Ergebnis braucht ein sichtbares Label – bei Chatbots, Deepfakes und bestimmten Veröffentlichungen gelten jedoch konkrete Vorgaben.

Chatbots müssen sich als KI zu erkennen geben

Artikel 50 des EU AI Act verpflichtet Anbieter interaktiver KI-Systeme, Nutzer darüber zu informieren, dass sie mit einer Maschine kommunizieren. Das betrifft beispielsweise Chatbots, KI-Agenten und digitale Avatare.

Der Hinweis muss grundsätzlich bereits zu Beginn der ersten Interaktion klar und erkennbar erfolgen. Nur wenn für einen durchschnittlich informierten Nutzer offensichtlich ist, dass er mit einem KI-System interagiert, kann die zusätzliche Information entfallen. Nach den Leitlinien der EU-Kommission soll diese Ausnahme jedoch eng ausgelegt werden.

Für Unternehmen bedeutet das: Ein KI-gestützter Assistent im Kundenportal, im Service oder im digitalen Vertrieb sollte nicht den Eindruck erwecken, ein menschlicher Mitarbeiter zu sein. Ein klarer Hinweis wie „Sie kommunizieren mit einem KI-Assistenten“ dürfte in vielen Fällen die einfachste Lösung sein.

Rechtlich liegt diese Pflicht zunächst beim Anbieter des Systems. Als Anbieter gilt jedoch nicht nur der ursprüngliche Softwarehersteller. Auch ein Unternehmen, das ein KI-System entwickeln lässt und unter seinem eigenen Namen oder seiner eigenen Marke auf den Markt bringt, kann in diese Rolle fallen. Wer eine externe Lösung einsetzt, sollte deshalb Zuständigkeiten, Produktgestaltung und Nachweise vertraglich eindeutig regeln.

Maschinenlesbare Markierung ist nicht dasselbe wie ein sichtbares Label

Bei generativen KI-Systemen unterscheidet der AI Act zwischen einer technischen Markierung und einer für Menschen sichtbaren Kennzeichnung.

Anbieter von Systemen, die synthetische Texte, Bilder, Audio- oder Videoinhalte erzeugen oder verändern, müssen die Ergebnisse grundsätzlich maschinenlesbar markieren. Die Kennzeichnung soll zuverlässig erkennen lassen, dass ein Inhalt durch KI generiert oder manipuliert wurde. Denkbar sind beispielsweise standardisierte Metadaten oder andere technische Herkunftsnachweise.

Nicht jede unterstützende KI-Funktion fällt darunter. Ausgenommen können gewöhnliche Bearbeitungen sein, die Eingabedaten oder deren Bedeutung nicht wesentlich verändern. Auch für bestimmte rein industrielle oder geschlossene B2B-Anwendungen sehen die Leitlinien eng begrenzte Ausnahmen vor. Ob diese greifen, muss jedoch anhand des konkreten Einsatzes geprüft werden.

Für generative KI-Systeme, die bereits vor dem 2. August 2026 auf dem europäischen Markt waren, gilt allein für diese technische Markierung eine Übergangsfrist bis zum 2. Dezember 2026. Die übrigen Transparenzpflichten wurden nicht entsprechend verschoben.

Deepfakes brauchen eine erkennbare Offenlegung

Unternehmen, die KI-generierte oder manipulierte Bilder, Videos oder Audiodateien verwenden, können zusätzlich zu einer sichtbaren Kennzeichnung verpflichtet sein.

Das gilt insbesondere für sogenannte Deepfakes: Inhalte, die realen Personen, Gegenständen, Orten oder Ereignissen ähneln und fälschlich authentisch oder wahr wirken könnten. In diesen Fällen muss für das Publikum verständlich und wahrnehmbar offengelegt werden, dass der Inhalt künstlich erzeugt oder verändert wurde. Eine lediglich in der Datei hinterlegte technische Markierung reicht dafür nicht aus.

Relevant ist das unter anderem für Unternehmenskommunikation, Werbung, Schulungsmaterial, Produktpräsentationen und Social-Media-Inhalte. Bei offensichtlich künstlerischen, satirischen oder fiktionalen Werken darf die Kennzeichnung so gestaltet werden, dass sie die Nutzung oder Darstellung nicht unnötig beeinträchtigt.

Nicht jeder KI-Text muss gekennzeichnet werden

Auch bei Texten gilt keine allgemeine Pflicht, jeden Einsatz generativer KI offenzulegen.

Eine sichtbare Kennzeichnung wird insbesondere dann erforderlich, wenn KI-generierte oder manipulierte Texte veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren. Die Pflicht entfällt, wenn der Inhalt einer qualifizierten menschlichen Prüfung oder redaktionellen Kontrolle unterzogen wurde und eine Person oder Organisation die redaktionelle Verantwortung für die Veröffentlichung übernimmt.

Eine reine Rechtschreib- oder Grammatikprüfung genügt dafür nicht. Die EU-Kommission versteht unter menschlicher Prüfung eine inhaltliche Kontrolle durch Personen mit ausreichender Sachkenntnis. Redaktionelle Kontrolle setzt zudem voraus, dass eine verantwortliche Stelle Inhalte ändern, ablehnen und auf ihre Quellen sowie sachliche Richtigkeit prüfen kann.

Für Medienhäuser, Marketingabteilungen und Corporate-Publishing-Teams ist das ein entscheidender Unterschied: Ein redaktionell geprüfter und verantworteter Text muss nicht allein deshalb sichtbar als KI-Inhalt gekennzeichnet werden, weil generative KI bei der Erstellung eingesetzt wurde. Unternehmen sollten den Prüfprozess allerdings nachvollziehbar organisieren und dokumentieren.

Verschobene Hochrisiko-Regeln ändern daran nichts

Der kurz vor dem Stichtag in Kraft getretene AI Omnibus hat die Anwendung zentraler Vorschriften für Hochrisiko-KI verschoben. Regeln für bestimmte Hochrisiko-Anwendungen aus Bereichen wie Beschäftigung, Bildung, kritischer Infrastruktur oder Biometrie gelten nun ab dem 2. Dezember 2027. Für KI-Systeme, die in regulierte Produkte integriert sind, beginnt die Anwendung am 2. August 2028.

Diese Verschiebungen erfassen die Transparenzpflichten aus Artikel 50 jedoch nicht grundsätzlich. Die Regeln für Chatbots, generative Inhalte und Deepfakes sind seit dem 2. August 2026 anwendbar und werden von den zuständigen Behörden durchgesetzt.

Was IT-Entscheider jetzt prüfen sollten

Unternehmen sollten zunächst alle Systeme erfassen, die direkt mit Kunden, Mitarbeitern, Bewerbern oder Geschäftspartnern interagieren. Anschließend ist für jeden Anwendungsfall zu bestimmen, ob das Unternehmen als Anbieter, Betreiber beziehungsweise „Deployer“ oder in mehreren Rollen handelt.

Bei extern beschafften Lösungen sollten IT-Verantwortliche prüfen, ob der Hersteller die erforderlichen Hinweise und maschinenlesbaren Markierungen technisch unterstützt. Verträge sollten festhalten, wer Updates, Kennzeichnungen, Dokumentation und regulatorische Nachweise bereitstellt.

Parallel braucht es klare Freigabeprozesse für KI-generierte Texte, Bilder, Videos und Audiodateien. Besonders relevant sind öffentliche Kommunikation, Marketing, Support und Inhalte, bei denen künstlich erzeugte Darstellungen mit realen Personen oder Ereignissen verwechselt werden könnten.

Verstöße gegen die Transparenzpflichten können mit Geldbußen von bis zu 15 Millionen Euro oder bis zu drei Prozent des weltweiten Jahresumsatzes geahndet werden. Für kleinere Unternehmen und Small Mid-Caps ist eine verhältnismäßige Anwendung vorgesehen. Zuständig sind vor allem die nationalen Marktüberwachungsbehörden; in bestimmten Fällen übernimmt auch das europäische AI Office die Aufsicht.

Fazit

Der neue Stichtag verlangt keine pauschale Kennzeichnung sämtlicher KI-Nutzung. Er zwingt Unternehmen aber dazu, ihre KI-Systeme, Rollen und Veröffentlichungsprozesse genauer zu kennen.

Besonders dringlich sind sichtbare Hinweise bei interaktiven KI-Systemen, technische Herkunftsnachweise für generative Inhalte sowie klare Regeln für Deepfakes und öffentliche Texte. Wer diese Anforderungen nicht nur als Kommunikationsaufgabe, sondern als Teil von IT-Governance, Einkauf und Compliance behandelt, kann regulatorische Risiken deutlich reduzieren.

Weiterführende Artikel

News
02 Okt. 2026 3 Min. Lesezeit

Smart Country Convention 2026: KI trifft Verwaltung

Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 3 Min. Lesezeit

Windows 11 26H2: Rollout startet mit kleinem Update

Windows 11 26H2 startet: So funktioniert das kleine Update und diese Supportfristen gelten jetzt für Unternehmen.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 4 Min. Lesezeit

KI-Modellwechsel: Studie untersucht verspätete Migrationen

Viele erfasste Apps migrierten erst nach Abschaltung. Was die Studie zeigt und IT-Teams prüfen sollten.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 2 Min. Lesezeit

Star Blizzard: Gefälschte Einladungen verbreiten Malware

Microsoft erklärt RedFlick und nennt Schutzmaßnahmen für IT-Teams.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 3 Min. Lesezeit

Nvidia will KI-Agenten bei Grenzüberschreitungen stoppen

So arbeiten OpenShell und Sentry und das müssen Firmen prüfen.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 5 Min. Lesezeit

Microsoft-Supportende: Office 2021 und Windows 11 24H2

Microsoft-Supportende im Oktober: das sollten Unternehmen jetzt prüfen.

IT-Dock Redaktion Jetzt lesen →
News
30 Sep. 2026 4 Min. Lesezeit

Microsoft Copilot: Neue Agenten kosten nach Verbrauch

Microsoft Copilot bekommt Home, Code und Autopilot. Die Funktionen starten schrittweise, Agenten kosten nach Verbrauch.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 2 Min. Lesezeit

GPT-6.1 Astra: OpenAI stoppt Veröffentlichung

GPT-6.1 Astra kommt vorerst nicht: OpenAI stoppt die Veröffentlichung nach Tests zu Berechtigungen und Transparenz.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 4 Min. Lesezeit

One UI 9: Diese Galaxy-Geräte haben das Update schon

Für ältere Modelle fehlen Termine. Was Samsung bestätigt und IT-Teams prüfen.

IT-Dock Redaktion Jetzt lesen →
News
28 Sep. 2026 4 Min. Lesezeit

Citrix NetScaler: Zwei kritische Lücken werden ausgenutzt

Betroffene Versionen, Updates und Hinweise zur Prüfung auf Kompromittierung.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top



