SANS-Umfrage: KI-Einsatz in der Cyberabwehr

Eine SANS-Umfrage zeigt, wie Unternehmen KI bereits in der Cyberabwehr einsetzen und wo weiterhin Risiken bestehen.

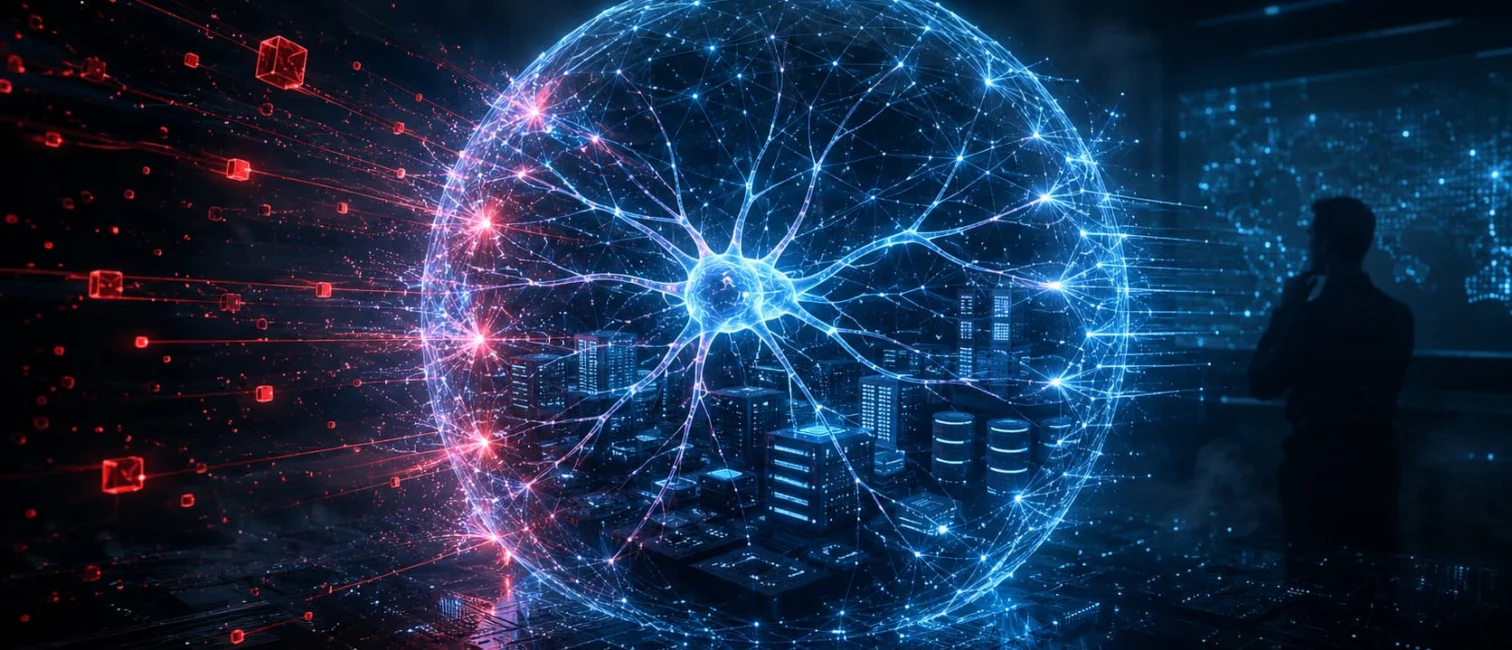
KI-gestütztes neuronales Netzwerk schützt eine digitale Infrastruktur vor roten Cyberangriffen.

Eine neue SANS-Erhebung zeigt eine wachsende Lücke zwischen dem Einsatz künstlicher Intelligenz in Security-Teams und der Zuverlässigkeit der Systeme. Demnach nutzen inzwischen 78 Prozent der befragten IT- und Sicherheitsexperten KI aktiv im Rahmen ihrer Cybersecurity-Strategie. Ein Jahr zuvor lag der Anteil laut SANS noch bei rund 50 Prozent.

Gleichzeitig berichten 63 Prozent der Befragten von erheblichen Schwächen, wenn KI zur Erkennung von Bedrohungen oder zur Reaktion auf Sicherheitsvorfälle eingesetzt wird. Zu den genannten Problemen zählen Fehlalarme, Schwierigkeiten mit neuen Angriffsmustern und überzeugend formulierte, aber falsche Ergebnisse.

Die „2026 SANS AI Survey Insights“ wurde am 13. Juli 2026 veröffentlicht. Grundlage sind Angaben von 536 IT- und Security-Fachleuten. Die Untersuchung befasst sich mit dem Einsatz von KI durch Verteidiger und Angreifer sowie mit Fragen zu Governance, Personal und der Zusammenarbeit zwischen Menschen und KI-Systemen.

Zwei Drittel wurden bereits durch KI fehlgeleitet

Nach den veröffentlichten Ergebnissen wurden rund zwei Drittel der Befragten innerhalb des vergangenen Jahres mindestens einmal durch eine KI-Empfehlung in die falsche Richtung gelenkt. Neun Prozent berichten von mehr als 20 entsprechenden Fällen.

Wie stark Security-Fachleute einem KI-System vertrauen, hängt dabei von der jeweiligen Aufgabe ab. Bei strukturierten Tätigkeiten wie der Klassifizierung von Bedrohungen oder der Priorisierung von Schwachstellen ist die Akzeptanz höher. Zurückhaltender sind die Befragten bei Entscheidungen, die zusätzlichen Kontext erfordern – etwa bei der Bestätigung eines tatsächlichen Angriffs oder der Bewertung ungewöhnlichen Verhaltens.

Für Unternehmen ist diese Unterscheidung entscheidend. Eine fehlerhafte Priorisierung erzeugt zunächst zusätzlichen Aufwand. Automatisierte Eingriffe wie die Sperrung eines Kontos oder die Isolierung eines produktiven Systems können dagegen direkte Auswirkungen auf den Geschäftsbetrieb haben.

KI-gestützte Angriffe oft nur vermutet

Auch auf der Angriffsseite spielt KI nach Einschätzung der Befragten eine wachsende Rolle. 78 Prozent der teilnehmenden Organisationen berichteten von bestätigten oder vermuteten KI-unterstützten Angriffen. Davon entfielen 45 Prozentpunkte auf nach Angaben der Unternehmen bestätigte Fälle und 33 Prozentpunkte auf Verdachtsfälle.

Die Zahlen sollten jedoch vorsichtig interpretiert werden. Schnell ausgeführte Angriffe oder gut strukturierte Skripte können auf den Einsatz generativer KI hindeuten, liefern allein aber keinen technischen Nachweis. Auch der im Ausgangsbericht beschriebene Supply-Chain-Vorfall wurde lediglich als wahrscheinlich KI-unterstützt bewertet; ein eindeutiger Beleg lag nach Aussage des beteiligten Incident Responders nicht vor.

Bewährte Sicherheitskontrollen bleiben zentral

Nach den Umfrageergebnissen bewerten die Teilnehmer verhaltensbasierte Erkennung, Security-Awareness, die Prüfung durch menschliche Analysten und Zero-Trust-Ansätze als besonders wirksam gegen KI-unterstützte Bedrohungen. Spezielle KI-Abwehrwerkzeuge landeten dagegen am unteren Ende der Bewertung.

Das deutet darauf hin, dass KI-gestützte Angriffe nicht zwangsläufig vollständig neue Schutzkonzepte erfordern. Entscheidend bleibt, verdächtiges Verhalten unabhängig davon zu erkennen, ob ein Angriffswerkzeug von einem Menschen oder mithilfe eines KI-Modells erstellt wurde.

Dazu gehören ein vollständiges Software- und Asset-Inventar, ausreichend protokollierte ausgehende Verbindungen und eng begrenzte Berechtigungen für Servicekonten. Solche Maßnahmen reduzieren den möglichen Schaden auch dann, wenn Angreifer Abläufe stärker automatisieren.

Was IT-Entscheider jetzt prüfen sollten

Die Ergebnisse zeigen vor allem ein Governance-Problem: KI wird in Security-Prozesse integriert, während Qualitätskontrollen und klare Zuständigkeiten nicht überall im gleichen Tempo mitwachsen.

Unternehmen sollten deshalb dokumentieren, bei welchen Aufgaben KI eingesetzt wird, wie häufig Analysten deren Ergebnisse korrigieren und welche Entscheidungen automatisiert ausgeführt werden dürfen. Je größer die möglichen Folgen einer Fehlentscheidung, desto verbindlicher sollte eine menschliche Prüfung sein.

Die SANS-Erhebung ist ein aktuelles Stimmungsbild aus der Praxis. Sie ist jedoch keine repräsentative Messung des gesamten Cybersecurity-Marktes und belegt nicht, dass KI-Systeme grundsätzlich ungeeignet für die Cyberabwehr sind. Sie zeigt vielmehr, dass ihr Nutzen stark davon abhängt, wie konsequent Unternehmen ihre Ergebnisse kontrollieren und in bestehende Sicherheitsprozesse einbinden.

Weiterführende Artikel

News
02 Okt. 2026 3 Min. Lesezeit

Smart Country Convention 2026: KI trifft Verwaltung

Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 3 Min. Lesezeit

Windows 11 26H2: Rollout startet mit kleinem Update

Windows 11 26H2 startet: So funktioniert das kleine Update und diese Supportfristen gelten jetzt für Unternehmen.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 4 Min. Lesezeit

KI-Modellwechsel: Studie untersucht verspätete Migrationen

Viele erfasste Apps migrierten erst nach Abschaltung. Was die Studie zeigt und IT-Teams prüfen sollten.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 2 Min. Lesezeit

Star Blizzard: Gefälschte Einladungen verbreiten Malware

Microsoft erklärt RedFlick und nennt Schutzmaßnahmen für IT-Teams.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 3 Min. Lesezeit

Nvidia will KI-Agenten bei Grenzüberschreitungen stoppen

So arbeiten OpenShell und Sentry und das müssen Firmen prüfen.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 5 Min. Lesezeit

Microsoft-Supportende: Office 2021 und Windows 11 24H2

Microsoft-Supportende im Oktober: das sollten Unternehmen jetzt prüfen.

IT-Dock Redaktion Jetzt lesen →
News
30 Sep. 2026 4 Min. Lesezeit

Microsoft Copilot: Neue Agenten kosten nach Verbrauch

Microsoft Copilot bekommt Home, Code und Autopilot. Die Funktionen starten schrittweise, Agenten kosten nach Verbrauch.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 2 Min. Lesezeit

GPT-6.1 Astra: OpenAI stoppt Veröffentlichung

GPT-6.1 Astra kommt vorerst nicht: OpenAI stoppt die Veröffentlichung nach Tests zu Berechtigungen und Transparenz.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 4 Min. Lesezeit

One UI 9: Diese Galaxy-Geräte haben das Update schon

Für ältere Modelle fehlen Termine. Was Samsung bestätigt und IT-Teams prüfen.

IT-Dock Redaktion Jetzt lesen →
News
28 Sep. 2026 4 Min. Lesezeit

Citrix NetScaler: Zwei kritische Lücken werden ausgenutzt

Betroffene Versionen, Updates und Hinweise zur Prüfung auf Kompromittierung.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top



