

MLflow-Sicherheitslücke: CISA bestätigt aktive Ausnutzung

MLflow Sicherheitslücke CVE-2026-64849 wird aktiv ausgenutzt. Prüfen Sie betroffene Systeme und aktualisieren Sie auf 3.15.0.

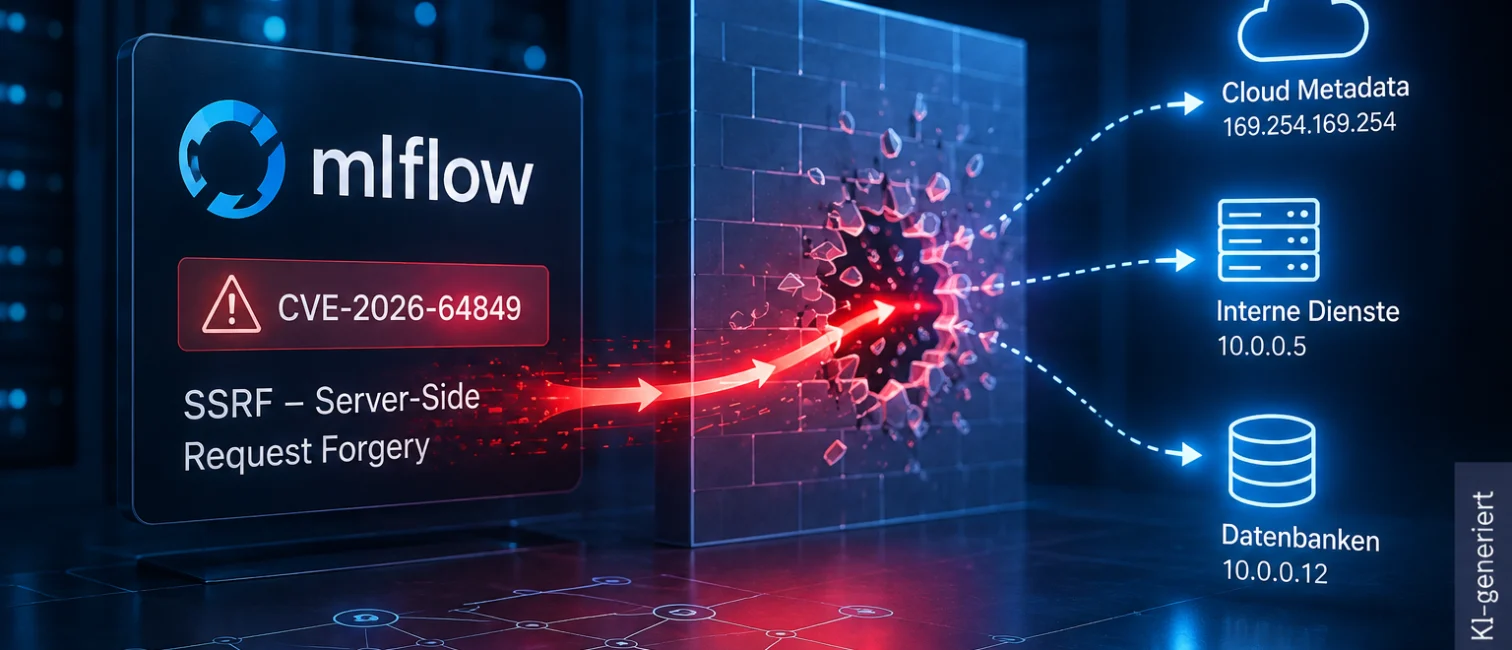
MLflow-Sicherheitslücke CVE-2026-64849 mit SSRF-Angriffspfad auf interne Dienste und Cloud-Metadaten.

Eine kritische MLflow-Sicherheitslücke wird bereits aktiv ausgenutzt. CISA führt CVE-2026-64849 seit dem 19. August 2026 in seinem Katalog bekannter ausgenutzter Schwachstellen. Betroffen sind alle MLflow-Versionen vor 3.15.0.

Für Unternehmen mit eigener KI-Infrastruktur ist die Warnung besonders relevant. MLflow dient unter anderem zum Tracking von Machine-Learning-Experimenten, zur Modellverwaltung und für GenAI-Workflows. Solche Systeme besitzen häufig Verbindungen zu Cloud-Diensten, internen Anwendungen und Entwicklungsumgebungen.

Was steckt hinter CVE-2026-64849?

Die Schwachstelle trägt die Kennung CVE-2026-64849 und erreicht einen CVSS-Wert von 9,3. GitHub stuft sie damit als kritisch ein. Technisch handelt es sich um eine Server-Side Request Forgery, kurz SSRF.

Der Angriff setzt bei der Webhook-Funktion des MLflow Tracking Servers an. MLflow prüfte zwar die ursprüngliche Zieladresse eines Webhooks. Anschließende HTTP-Weiterleitungen wurden jedoch nicht ausreichend erneut validiert.

Ein Angreifer kann diesen Mechanismus missbrauchen und den MLflow-Server auf interne Adressen umleiten. Dazu gehören Dienste im internen Netzwerk oder Metadatenschnittstellen einer Cloud-Umgebung. Der Server kann die Antwort anschließend über die Testfunktion des Webhooks zurückgeben.

Damit droht mehr als ein einfacher Webserver-Angriff. Ein verwundbarer MLflow-Server kann zum Zugangspunkt in Bereiche werden, die von außen eigentlich nicht erreichbar sind.

Das passt zu einer breiteren Entwicklung bei Cloud-Security 2026: KI-Plattformen, Management-Dienste und interne Schnittstellen vergrößern die Angriffsfläche von Cloud-Umgebungen.

Welche MLflow-Systeme sind betroffen?

Betroffen sind MLflow-Versionen vor 3.15.0. Die Entwickler haben die Lücke mit MLflow 3.15.0 geschlossen. MLflow 3.15.1 steht inzwischen ebenfalls bereit.

Besonders gefährdet sind erreichbare Tracking Server ohne zusätzliche Authentifizierung. Die Sicherheitsmeldung beschreibt den Angriff ausdrücklich für die Standardkonfiguration des Open-Source-Servers, bei der keine Anmeldung erforderlich ist.

Unternehmen sollten deshalb nicht nur die installierte Version prüfen. Ebenso wichtig ist die Frage, ob MLflow aus dem Internet oder aus weniger vertrauenswürdigen Netzwerksegmenten erreichbar ist.

Zusätzliche Authentifizierung senkt das Risiko. Sie macht ein Update jedoch nicht überflüssig, da die fehlerhafte Verarbeitung von Webhook-Zielen weiterhin im System steckt.

Warum warnt CISA jetzt vor der MLflow-Sicherheitslücke?

CISA nahm CVE-2026-64849 am 19. August in den Known Exploited Vulnerabilities Catalog auf. Damit gilt die Ausnutzung nicht mehr nur als theoretisches Szenario. Für US-Bundesbehörden nennt der Eintrag den 2. September 2026 als Frist für entsprechende Maßnahmen.

Details zu konkreten Opfern oder Angriffskampagnen veröffentlicht CISA bislang nicht. Auch lässt sich aus dem KEV-Eintrag nicht ableiten, welche Informationen Angreifer bei realen Angriffen erbeutet haben.

Für Unternehmen reicht die bestätigte Ausnutzung trotzdem aus, um das Thema im Patch-Management hoch zu priorisieren.

Was sollten Unternehmen jetzt prüfen?

IT-Teams sollten zunächst sämtliche MLflow-Instanzen inventarisieren. Dazu gehören Testsysteme, interne Entwicklungsumgebungen und kurzfristig aufgesetzte KI-Projekte.

Anschließend sollten sie Systeme auf mindestens MLflow 3.15.0 aktualisieren. Zusätzlich empfiehlt es sich, den Netzwerkzugriff auf Tracking Server einzuschränken und nicht benötigte öffentliche Erreichbarkeit zu entfernen.

Auch ausgehende Netzwerkverbindungen verdienen Aufmerksamkeit. Ein MLflow-Server sollte nicht ohne Einschränkung auf sensible interne Dienste oder Cloud-Metadatenschnittstellen zugreifen können.

Das Thema ähnelt damit dem Risiko anderer schnell aufgebauter KI-Dienste. Beim IT-Dock Beitrag zu url zeigte sich bereits, warum Patch-Management, Netzwerksegmentierung und kontrollierte Berechtigungen auch für AI-nahe Systeme gelten müssen.

Die MLflow-Sicherheitslücke ist deshalb mehr als ein einzelner Softwarefehler. Sie zeigt, dass Unternehmen ihre MLOps- und KI-Plattformen mit denselben Sicherheitsstandards betreiben müssen wie andere produktive Infrastruktur.

Sie wollen kritische Schwachstellen und Entwicklungen rund um KI-Infrastruktur frühzeitig einordnen? Der IT-Dock Newsletter fasst die wichtigsten IT-News regelmäßig zusammen.

Weiterführende Artikel

News
02 Okt. 2026 3 Min. Lesezeit

Smart Country Convention 2026: KI trifft Verwaltung

Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 3 Min. Lesezeit

Windows 11 26H2: Rollout startet mit kleinem Update

Windows 11 26H2 startet: So funktioniert das kleine Update und diese Supportfristen gelten jetzt für Unternehmen.

IT-Dock Redaktion Jetzt lesen →

News
01 Okt. 2026 4 Min. Lesezeit

KI-Modellwechsel: Studie untersucht verspätete Migrationen

Viele erfasste Apps migrierten erst nach Abschaltung. Was die Studie zeigt und IT-Teams prüfen sollten.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 2 Min. Lesezeit

Star Blizzard: Gefälschte Einladungen verbreiten Malware

Microsoft erklärt RedFlick und nennt Schutzmaßnahmen für IT-Teams.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 3 Min. Lesezeit

Nvidia will KI-Agenten bei Grenzüberschreitungen stoppen

So arbeiten OpenShell und Sentry und das müssen Firmen prüfen.

IT-Dock Redaktion Jetzt lesen →

News
30 Sep. 2026 5 Min. Lesezeit

Microsoft-Supportende: Office 2021 und Windows 11 24H2

Microsoft-Supportende im Oktober: das sollten Unternehmen jetzt prüfen.

IT-Dock Redaktion Jetzt lesen →
News
30 Sep. 2026 4 Min. Lesezeit

Microsoft Copilot: Neue Agenten kosten nach Verbrauch

Microsoft Copilot bekommt Home, Code und Autopilot. Die Funktionen starten schrittweise, Agenten kosten nach Verbrauch.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 2 Min. Lesezeit

GPT-6.1 Astra: OpenAI stoppt Veröffentlichung

GPT-6.1 Astra kommt vorerst nicht: OpenAI stoppt die Veröffentlichung nach Tests zu Berechtigungen und Transparenz.

IT-Dock Redaktion Jetzt lesen →
News
29 Sep. 2026 4 Min. Lesezeit

One UI 9: Diese Galaxy-Geräte haben das Update schon

Für ältere Modelle fehlen Termine. Was Samsung bestätigt und IT-Teams prüfen.

IT-Dock Redaktion Jetzt lesen →
News
28 Sep. 2026 4 Min. Lesezeit

Citrix NetScaler: Zwei kritische Lücken werden ausgenutzt

Betroffene Versionen, Updates und Hinweise zur Prüfung auf Kompromittierung.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top



