

News

02 Okt. 2026
3 Min. Lesezeit
Smart Country Convention 2026: KI trifft Verwaltung
Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.
IT-Dock Redaktion Jetzt lesen →


Microsofts Fix hilft bislang nur neuen Servern. Was Unternehmen jetzt zu Ursachen, Risiken und Gegenmaßnahmen wissen müssen.

Mitten in der Verteilung eines außergewöhnlich umfangreichen Microsoft-Patchdays geraten zahlreiche WSUS-Umgebungen ins Stocken. Microsoft hat verlängerte Synchronisationszeiten und Timeouts inzwischen bestätigt. Eine erste Gegenmaßnahme ist aktiv – bereits betroffene Server profitieren davon jedoch noch nicht.
Der Patchday, dessen Verteilung die Störung ausbremst, ist der bislang größte in Microsofts Geschichte: Rund 570 Schwachstellen wurden am 14. Juli geschlossen – etwa das Dreifache des bisherigen Rekords aus dem Vormonat. 59 Lücken gelten als kritisch, der Großteil davon ermöglicht Remote Code Execution.
Drei Zero-Days erhöhen den Druck zusätzlich: CVE-2026-56155 in den Active Directory Federation Services und CVE-2026-56164 in SharePoint Server werden bereits aktiv ausgenutzt, CVE-2026-50661 in BitLocker ist öffentlich dokumentiert. Die Synchronisationsstörung trifft Unternehmen damit ausgerechnet in einem Monat, in dem aktiv angegriffene Lücken auf ihre Verteilung warten – jeder Tag Verzögerung vergrößert das Zeitfenster für Angreifer.
Die zeitliche Nähe zum Patchday vom 14. Juli 2026 legt zunächst einen Zusammenhang mit den neuen Windows-Updates nahe. Laut Microsoft liegt die Ursache jedoch nicht in einem bestimmten kumulativen Update.
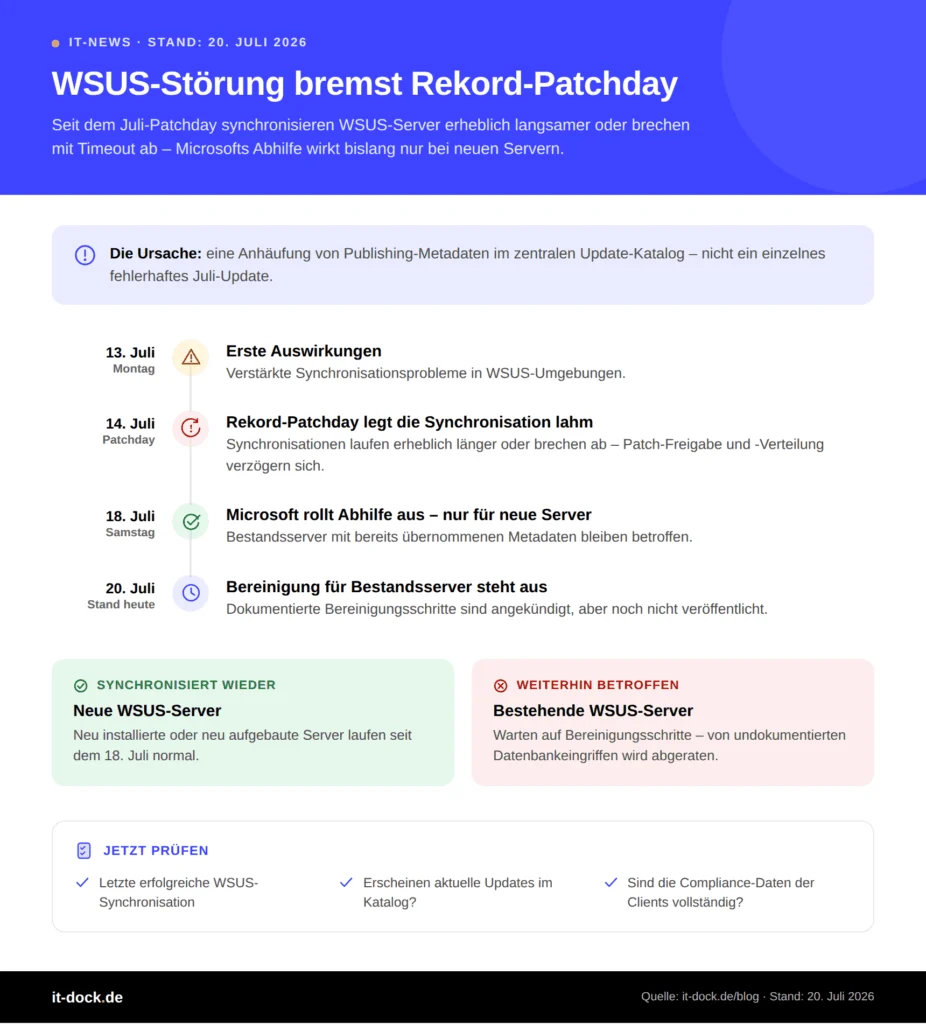
Verantwortlich sei vielmehr eine Anhäufung von Publishing-Metadaten. Dadurch benötigen WSUS-Server erheblich länger für die Synchronisation mit Microsoft Update oder brechen den Vorgang wegen einer Zeitüberschreitung ab. Microsoft beobachtete verstärkte Auswirkungen bereits ab dem 13. Juli.
Für Unternehmen ist das mehr als ein kosmetischer Fehler. Kann der zentrale WSUS-Server keine aktuellen Metadaten beziehen, lassen sich neu veröffentlichte Sicherheitsupdates unter Umständen nicht wie geplant prüfen, freigeben und verteilen. Das kann Patch-Zeitpläne verzögern und die Aussagekraft von Compliance- und Betriebsberichten beeinträchtigen.
Am 18. Juli hat Microsoft eine serverseitige Abhilfemaßnahme ausgerollt. Neu installierte oder vollständig neu aufgebaute WSUS-Server sollen sich seitdem wieder normal synchronisieren können.
Bestehende Installationen, die bereits problematische Metadaten übernommen haben, bleiben jedoch potenziell betroffen. Microsoft arbeitet nach eigenen Angaben an Schritten, mit denen Administratoren diese Daten sicher aus ihren Umgebungen entfernen können. Eine allgemein verfügbare Anleitung lag am 20. Juli noch nicht vor.
Von nicht dokumentierten Eingriffen in die WSUS-Datenbank ist daher abzuraten. Sie können kurzfristig Symptome beseitigen, zugleich aber neue Inkonsistenzen verursachen oder die spätere Anwendung einer offiziellen Bereinigung erschweren.
Parallel zur bestätigten Synchronisationsstörung berichten Administratoren über Windows-Clients, die ihren Patch- und Systemstatus nicht mehr zuverlässig an WSUS melden. Teilweise sollen nur bestimmte Hardwaremodelle betroffen sein, während der Bezug und die Installation von Updates weiterhin funktionieren.
Diese Beobachtungen sind bislang nicht ausreichend bestätigt, um sie eindeutig derselben Ursache zuzuordnen. Unternehmen sollten deshalb zwischen zwei Fehlerbildern unterscheiden: der offiziell bestätigten Synchronisation zwischen WSUS und Microsoft Update sowie möglichen Störungen bei der Rückmeldung einzelner Clients an den lokalen WSUS-Server.
WSUS-Störung bremst Rekord-Patchday
Bis Microsoft die angekündigte Bereinigungsanleitung veröffentlicht, gilt: Symptome eingrenzen, kritische Updates priorisieren und keine Schnellschüsse riskieren.
Bereits im Juli 2025 führte eine serverseitige Störung dazu, dass Unternehmen keine neuen Updates über WSUS und darauf aufbauende Configuration-Manager-Umgebungen synchronisieren konnten. Damals identifizierte Microsoft eine fehlerhafte Update-Revision in seiner Storage-Infrastruktur und behob das Problem durch eine serverseitige Reparatur.
Der aktuelle Vorfall hat zwar ein ähnliches Fehlerbild, eine identische technische Ursache ist jedoch nicht belegt. Trotzdem zeigt die Wiederholung, wie stark lokale Patch-Infrastrukturen weiterhin von Microsofts zentralem Update-Katalog und dessen Metadatenqualität abhängen.
Zusätzliche Brisanz erhält die Störung durch den Produktstatus von WSUS. Microsoft hat den Dienst bereits 2024 als veraltet eingestuft und investiert nicht mehr in neue Funktionen. WSUS bleibt dennoch Bestandteil unterstützter Windows-Server-Umgebungen und erhält weiterhin Sicherheits- und Qualitätsupdates.
Für IT-Entscheider ist der Vorfall deshalb kein Grund für eine überstürzte Migration, wohl aber ein Anlass zur Überprüfung der eigenen Update-Strategie. Unternehmen sollten kontrollieren, wann ihre WSUS-Server zuletzt erfolgreich synchronisiert wurden, ob aktuelle Updates im Katalog erscheinen und ob die Compliance-Daten der Clients vollständig sind.
Ebenso wichtig sind dokumentierte Ausweichverfahren für den Fall, dass der zentrale Update-Kanal ausfällt. Mittelfristig sollten Unternehmen bewerten, wie lange sie WSUS noch betreiben wollen und welche modernen Management- und Verteilungswege zu ihrer Infrastruktur, ihren Sicherheitsanforderungen und ihren regulatorischen Pflichten passen.
Microsoft hat die Ursache der aktuellen WSUS-Synchronisationsprobleme identifiziert, aber noch nicht für alle betroffenen Umgebungen beseitigt. Neue Installationen sind geschützt, Bestandsserver müssen teilweise weiter auf eine offizielle Bereinigung warten.
Der Vorfall unterstreicht damit ein grundsätzliches Risiko: Auch lokal betriebene Update-Infrastrukturen bleiben von zentral bereitgestellten Diensten und Metadaten abhängig. Für Unternehmen zählt nun nicht nur eine schnelle technische Lösung, sondern vor allem ein belastbarer Plan für Patch-Management, Monitoring und alternative Verteilungswege.
Sie möchten Ihr Patch-Management breiter aufstellen oder extern absichern? Im IT-Dock-Verzeichnis finden Sie Systemhäuser und IT-Dienstleister, die Managed Services und Update-Management übernehmen.
Typische Symptome sind seit dem 13. Juli deutlich verlängerte Synchronisationszeiten oder Timeouts bei der Verbindung zu Microsoft Update. Prüfen Sie, wann die letzte Synchronisation erfolgreich abgeschlossen wurde und ob die Juli-Updates im Katalog erscheinen.
Technisch ja – neu installierte oder vollständig neu aufgebaute Server synchronisieren seit dem 18. Juli wieder normal. Der Preis dafür sind verlorene Freigaben, Gruppen und Historie. Für die meisten Umgebungen ist es sinnvoller, auf Microsofts angekündigte Bereinigungsanleitung zu warten.
Nein. Microsoft rät von undokumentierten Eingriffen in die Datenbank ab, da sie neue Inkonsistenzen verursachen und eine spätere offizielle Bereinigung erschweren können.
Der Juli-Patchday schließt unter anderem zwei bereits aktiv ausgenutzte Zero-Days. Solange WSUS nicht zuverlässig synchronisiert, verzögert sich deren Verteilung – kritische Updates sollten deshalb notfalls über den Microsoft Update Catalog oder andere Kanäle ausgerollt werden.
Quellen: Microsoft Windows Release Health · BleepingComputer zur WSUS-Störung · BleepingComputer zum Juli-Patchday · heise online

Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.

Windows 11 26H2 startet: So funktioniert das kleine Update und diese Supportfristen gelten jetzt für Unternehmen.

Viele erfasste Apps migrierten erst nach Abschaltung. Was die Studie zeigt und IT-Teams prüfen sollten.

Microsoft erklärt RedFlick und nennt Schutzmaßnahmen für IT-Teams.

So arbeiten OpenShell und Sentry und das müssen Firmen prüfen.

Microsoft-Supportende im Oktober: das sollten Unternehmen jetzt prüfen.

Microsoft Copilot bekommt Home, Code und Autopilot. Die Funktionen starten schrittweise, Agenten kosten nach Verbrauch.

GPT-6.1 Astra kommt vorerst nicht: OpenAI stoppt die Veröffentlichung nach Tests zu Berechtigungen und Transparenz.

Für ältere Modelle fehlen Termine. Was Samsung bestätigt und IT-Teams prüfen.

Betroffene Versionen, Updates und Hinweise zur Prüfung auf Kompromittierung.
Informiert bleiben
Erhalten Sie wöchentlich die wichtigsten Tech-Trends, exklusive Analysen und Experteninterviews – speziell für IT-Entscheider.

Kommentare (0)
Noch keine Kommentare vorhanden.