

News

02 Okt. 2026
3 Min. Lesezeit
Smart Country Convention 2026: KI trifft Verwaltung
Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.
IT-Dock Redaktion Jetzt lesen →


Meta sperrt manipulierte Kameras. Für Unternehmen steigen Datenschutzanforderungen bei Wearables.
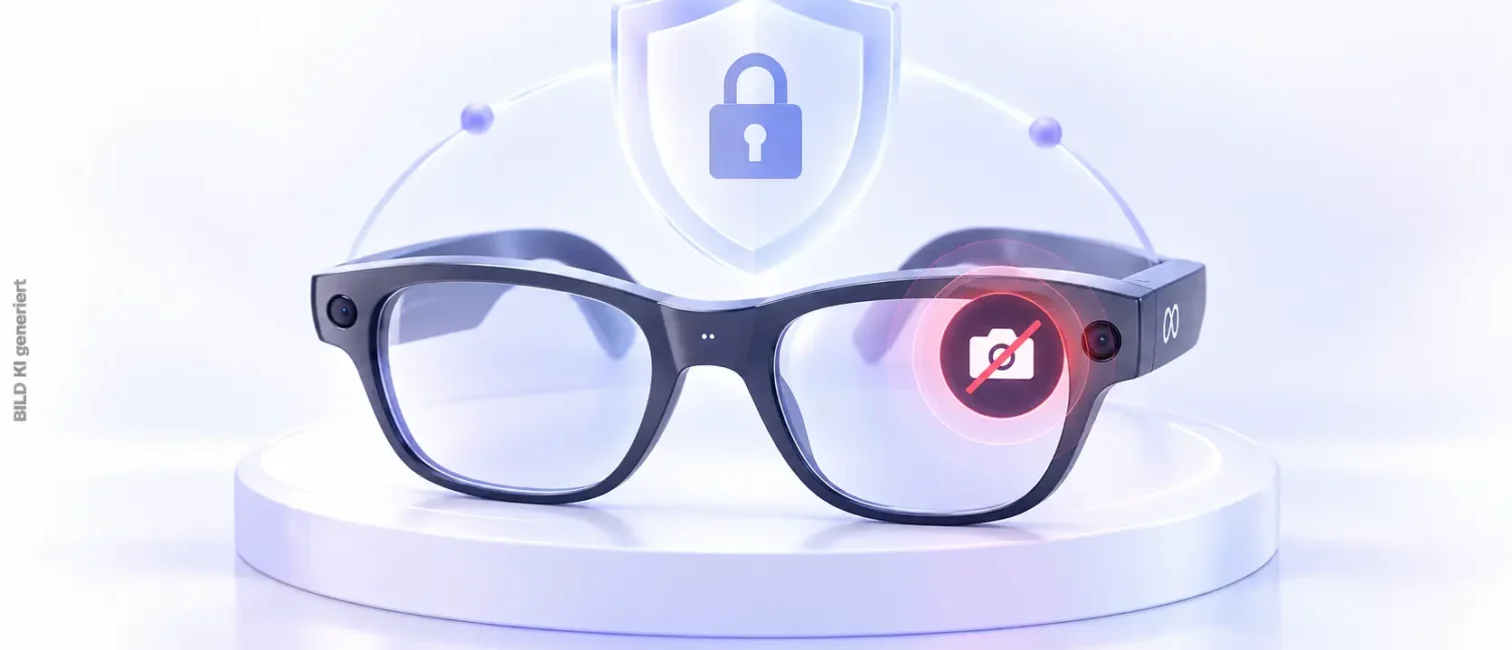

Meta hat die Kamerafunktion bei Tausenden manipulierten Meta Smart Glasses deaktiviert. Betroffene Nutzer hatten die sichtbare Aufnahme-LED verändert oder außer Funktion gesetzt. Meta reagiert damit auf Versuche, Foto- und Videoaufnahmen für Personen im Umfeld weniger erkennbar zu machen.
Für Unternehmen wirft der Vorgang eine weitergehende Frage auf. Kameras, Mikrofone und KI-Funktionen wandern zunehmend in unauffällige Wearables. Damit reichen klassische Regeln für Smartphones in sensiblen Bereichen möglicherweise nicht mehr aus. Eine ähnliche Entwicklung zeigt sich bei KI-zentrierten Wearables.
Meta hat nach eigenen Angaben technische Schutzmechanismen gegen Manipulationen der sogenannten Capture LED erweitert. Die weiße LED an der Vorderseite signalisiert, dass die Brille gerade ein Foto oder Video aufnimmt. Einen regulären Ausschalter für diese Anzeige gibt es nicht.
Nach einem Bericht von Semafor hat Meta inzwischen die Foto- und Videofunktion bei Tausenden Geräten deaktiviert. Alex Himel, bei Meta für Wearables verantwortlich, bezifferte den Anteil manipulierter Brillen auf weniger als 0,1 Prozent aller verkauften Geräte. Eine konkrete absolute Zahl veröffentlichte Meta nicht.
Die Prozentangabe sollte deshalb nicht in eine vermeintlich exakte Gerätemenge umgerechnet werden. Belastbar ist lediglich, dass Tausende Brillen betroffen sind.
Die Capture LED erfüllt eine einfache Funktion: Personen in der Umgebung sollen erkennen können, dass eine Aufnahme stattfindet. Bei Fotos blinkt sie kurz, bei Videos während der laufenden Aufnahme.
Gerade bei einer Brille ist dieser Hinweis relevant. Anders als ein Smartphone muss das Gerät für eine Aufnahme nicht sichtbar vor den Körper gehalten werden. Kamera und Mikrofone befinden sich direkt am getragenen Wearable und lassen sich freihändig bedienen.
Meta schreibt selbst vor, dass Nutzer die LED nicht absichtlich verdecken sollen. Bei Brillen der zweiten Generation deaktiviert das System die Kamera, wenn es eine verdeckte Capture LED erkennt.
Diese ursprüngliche Sperre ließ sich jedoch teilweise umgehen. Nutzer konnten zunächst eine Aufnahme starten und die LED erst danach verdecken. Die Kamera zeichnete in diesem Szenario weiter auf. Ars Technica dokumentierte diese Lücke Ende August.
Meta hat die Erkennung deshalb erweitert. Wird die LED während einer laufenden Aufnahme verdeckt, soll die Aufzeichnung ebenfalls stoppen. Zusätzlich erkennt die Software inzwischen bestimmte physische Manipulationen oder Beschädigungen der LED und kann daraufhin die Kamerafunktion sperren.
Meta geht außerdem gegen Angebote vor, die entsprechende Umbauten ermöglichen sollen. Das Unternehmen entfernt nach eigenen Angaben Anzeigen, Beiträge und Marketplace-Angebote für solche Manipulationsdienste. Auch Accounts können gesperrt werden.
Die bekannte Größenordnung spricht gegen einen flächendeckenden Missbrauch. Nach Metas Angabe gegenüber Semafor liegt der Anteil erkannter Manipulationen unter 0,1 Prozent der verkauften Brillen.
Gleichzeitig zeigt der Vorgang, dass physische Schutzmechanismen bei vernetzten Geräten gezielt angegriffen werden können. Meta reagiert darauf nicht nur mit einer Gerätefunktion, sondern mit nachträglichen Softwareänderungen.
Der Fall verdeutlicht damit auch die Bedeutung von Updates für moderne Wearables. Eigenschaften bereits verkaufter Hardware können durch Hersteller nachträglich eingeschränkt oder erweitert werden. Bei vernetzten Geräten sollten Unternehmen deshalb auch Updatefähigkeit und Herstellerkontrolle in ihre Bewertung einbeziehen. Einen breiteren Überblick bietet IT-Dock zu IoT-Trends 2026.
Die neue Kamerasperre löst ein konkretes Manipulationsproblem. Sie verhindert jedoch nicht grundsätzlich, dass Menschen mit Smart Glasses fotografiert oder gefilmt werden.
Entscheidend bleibt, wie Nutzer das Gerät einsetzen und ob Personen in der Umgebung eine Aufnahme wahrnehmen können. Die LED schafft dabei zusätzliche Transparenz, ersetzt aber keine Regeln für den Umgang mit Kameras in sensiblen Situationen.
Mit zunehmenden KI-Funktionen gewinnt das Thema zusätzlich an Bedeutung. Wearables können ihre Umgebung nicht nur aufnehmen, sondern Informationen auch direkt verarbeiten oder für KI-Dienste bereitstellen. Unterschiede zwischen lokaler und cloudbasierter Verarbeitung erläutert IT-Dock im Überblick zu Cloud AI und On-Device AI.
Unternehmen sollten prüfen, ob bestehende Richtlinien für Kameras und persönliche Geräte auch Smart Glasses erfassen. Das betrifft besonders Besprechungsräume, Entwicklungsabteilungen, Produktionsbereiche und andere Orte mit vertraulichen Informationen.
Dabei geht es nicht darum, jedes Wearable grundsätzlich auszuschließen. Entscheidend sind nachvollziehbare Regeln für Bereiche, in denen Bild-, Ton- oder Umgebungsdaten besonders sensibel sind. Auch Besucherregelungen sollten kamerabasierte Wearables berücksichtigen.
IT, Informationssicherheit und Datenschutz sollten zudem klären, welche Geräte in welchen Bereichen zulässig sind. Bei betrieblich eingesetzten Wearables gehören auch Updateversorgung, Herstellerabhängigkeit und Datenverarbeitung zur technischen Bewertung.
Der aktuelle Umgang mit manipulierten Meta Smart Glasses zeigt, dass Datenschutzfunktionen technisch durchgesetzt werden können. Er zeigt aber ebenso, wie schnell sich der Formfaktor klassischer Endgeräte verändert. Unternehmen müssen deshalb nicht nur Smartphones und Notebooks betrachten, sondern zunehmend auch Brillen, Uhren und andere dauerhaft getragene Sensorgeräte.
Der IT-Dock Newsletter ordnet regelmäßig Entwicklungen aus IT, KI und Security für Entscheider ein. Dabei stehen technische Folgen und Auswirkungen auf Unternehmens-IT im Mittelpunkt.

Smart Country Convention 2026 in Berlin. Portugal, Verwaltungs-KI und digitale Infrastruktur prägen das Programm.

Windows 11 26H2 startet: So funktioniert das kleine Update und diese Supportfristen gelten jetzt für Unternehmen.

Viele erfasste Apps migrierten erst nach Abschaltung. Was die Studie zeigt und IT-Teams prüfen sollten.

Microsoft erklärt RedFlick und nennt Schutzmaßnahmen für IT-Teams.

So arbeiten OpenShell und Sentry und das müssen Firmen prüfen.

Microsoft-Supportende im Oktober: das sollten Unternehmen jetzt prüfen.

Microsoft Copilot bekommt Home, Code und Autopilot. Die Funktionen starten schrittweise, Agenten kosten nach Verbrauch.

GPT-6.1 Astra kommt vorerst nicht: OpenAI stoppt die Veröffentlichung nach Tests zu Berechtigungen und Transparenz.

Für ältere Modelle fehlen Termine. Was Samsung bestätigt und IT-Teams prüfen.

Betroffene Versionen, Updates und Hinweise zur Prüfung auf Kompromittierung.
Informiert bleiben
Erhalten Sie wöchentlich die wichtigsten Tech-Trends, exklusive Analysen und Experteninterviews – speziell für IT-Entscheider.

Kommentare (0)
Noch keine Kommentare vorhanden.